
Permessi Android M e cosa significano per voi
Android M ha introdotto i controlli delle autorizzazioni a livello di sistema. Le autorizzazioni granulari per le app vi permettono di semplicemente attivare o disattivare interruttori per accettare o revocare singole richieste di autorizzazione. Mentre la funzionalità era sempre disponibile in Android tramite app di terze parti, questa è la prima volta che possiamo gestire i permessi attraverso il sistema Android stesso. È una grande notizia (anche se un po' poco sexy), ecco cosa dovete sapere sui permessi di Android M.
Come funzionano i permessi runtime?
Come probabilmente sapete dalla nostra analisi delle funzioni di Android M, l'ultima preview per sviluppatori permette agli utenti di concedere singoli permessi alle app quando sorge la necessità (runtime), invece che come un batch all'installazione. Ciò significa niente richiesta di permessi di gruppo quando scaricate un'app per la prima volta. I permessi di Android M sono stati anche ridotti in una lista molto più facile da capire e vengono concessi uno a uno quando sorge la necessità.
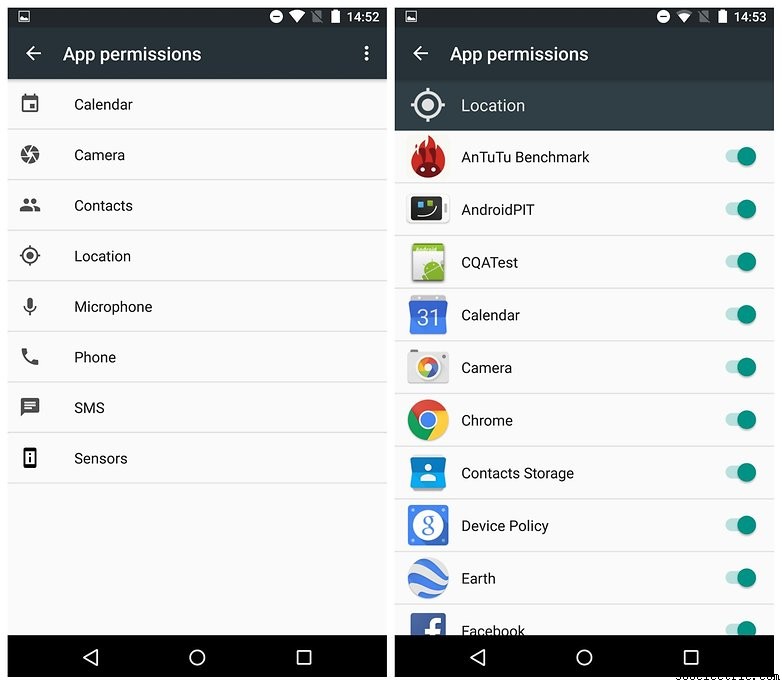
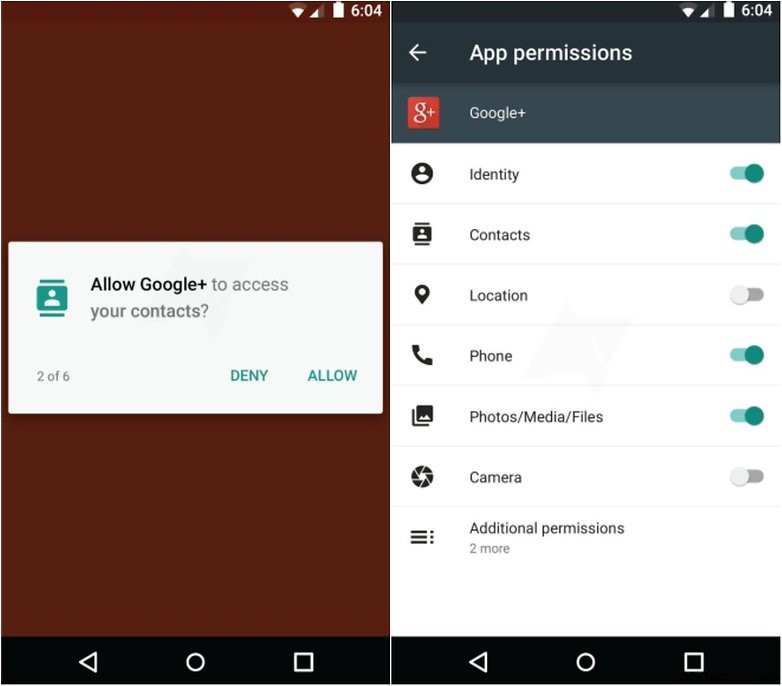
Questo significa che la prima volta che un'app ha bisogno di accedere alla fotocamera, microfono, rubrica o posizione, vedrete un popup che richiede il permesso per quell'azione specifica. Così sapete sempre l'esatto motivo del permesso e potete concederlo o negarlo come scegliete. I permessi classificati come "normali" da un punto di vista sicurezza, come l'accesso a internet o la sveglia, verranno concessi automaticamente all'installazione.
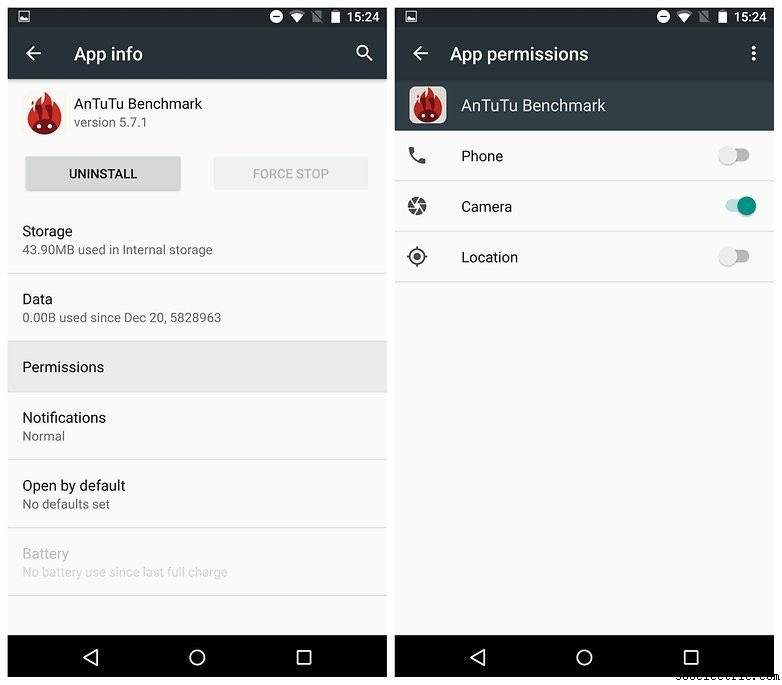
I permessi classificati dal framework Android come "pericolosi" – quelli inclusi nella lista dei permessi granulari – sono anche reversibili, significa che potete concedere l'accesso quando serve, e poi ribaltare l'interruttore per proteggere la privacy. Questo semplicemente non era possibile nelle versioni precedenti di Android (anche se App Ops è apparso brevemente prima di essere rimosso), che avevano un approccio "prendere o lasciare".
Revocare i permessi rompe le app?
Come utenti, ci è sempre stato detto che bloccare i permessi con app di terze parti avrebbe causato malfunzionamenti alle app, eppure Google è riuscita a dare controllo completo a livello di sistema senza che gli sviluppatori debbano completamente rifare le loro app. O così ci hanno detto a Google I/O 2015; ma non è del tutto vero.
Certo, gli sviluppatori possono non fare nulla e le loro app saranno comunque compatibili con Android M. Tuttavia, se non hanno impostato l'app per gestire i permessi granulari "graziosamente" così da funzionare con qualsiasi numero di permessi singoli negati, sia sviluppatori che utenti possono aspettarsi qualche stranezza dalle loro app.
Potremmo non parlare di crash totali, ma gli utenti potrebbero non ottenere funzionalità core senza permessi specifici e gli sviluppatori potrebbero dover considerare messaggi di avviso che dicono che un'app non può funzionare affatto senza un particolare permesso. Quindi mentre rifare non è "necessario", Google ovviamente vuole che le app siano riviste con la struttura dei permessi di M in mente.
E le app che ho già?
Le app legacy – quelle app che miravano a versioni Android precedenti ad Android M – continueranno a comportarsi come le app ora: con una lunga lista di richieste di permessi all'installazione che devono essere accettate per procedere. Tuttavia, una volta installata l'app, l'utente può andare nel gestore permessi di M e revocare i permessi come desidera. La struttura dei permessi di Android M è compatibile all'indietro e in avanti.
Le app non sono del tutto propense a crashare semplicemente se negate certi permessi. Android passerà semplicemente all'app dati vuoti piuttosto che un'eccezione di sicurezza. Questo è l'equivalente del sistema Android di nascondere i panni sporchi sotto il letto e dire a vostra mamma che avete pulito la stanza; la mancata conformità vi mette nei guai ma qualcosa che sembra giusto basta per cavarsela.
Inoltre, le app Google – o quelle che fanno parte dell'immagine di sistema – possono essere automaticamente concesse più permessi in anticipo. È ovviamente Google che concede a se stessa e agli OEM una sorta di accesso VIP. Tuttavia, gli utenti possono ancora entrare dopo e revocare certi permessi, proprio come con le app legacy.
Cosa significa tutto questo per me?
Fondamentalmente, ora avete il controllo completo su cosa le vostre app possono accedere, con la capacità di concedere e revocare permessi specifici quando volete. Mentre alcune app malfunzioneranno senza dubbio, l'onere è posto sugli sviluppatori di gestire questi problemi graziosamente (con messaggi di avviso o simili) o semplicemente aggiornare le loro app. È un grande giorno per la privacy e il controllo utente. L'unica cosa che dovete fare è assicurarvi di sapere effettivamente quali permessi dovreste accettare e quali sono irragionevoli.
Cosa pensate del modo in cui Android M gestisce i permessi delle app? È una cosa buona o non molto utile?